Ciberseguridad

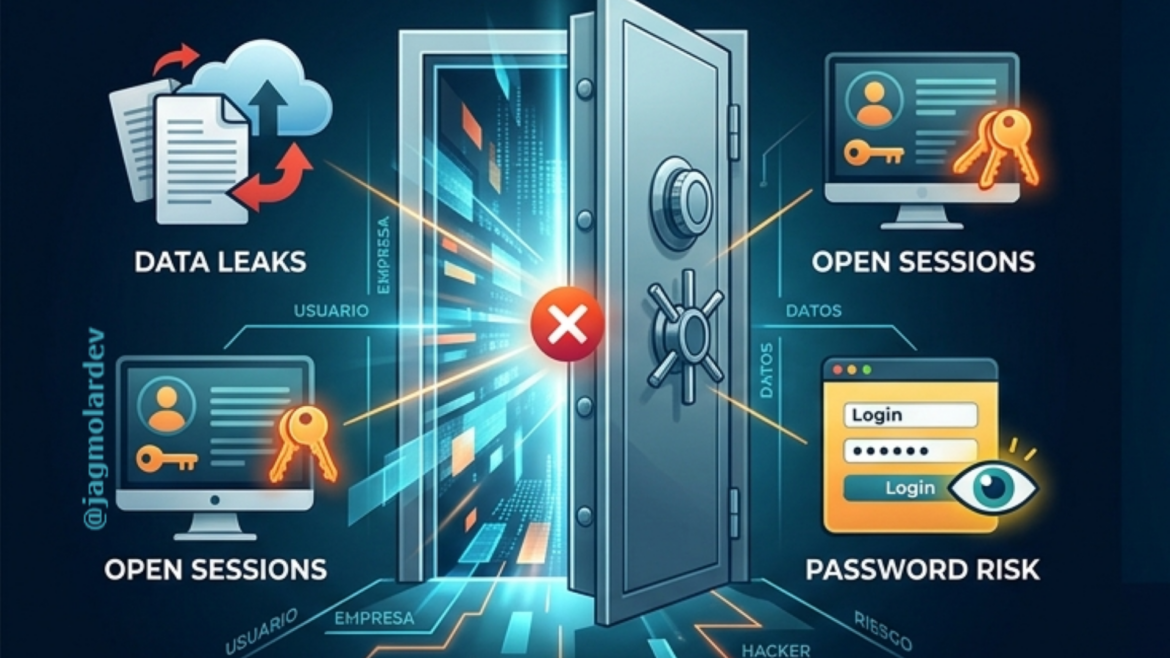
¿Estamos normalizando dejar «la puerta abierta» en nuestros entornos de trabajo? 1024 641 juangmuelas
No normalizar el riesgo

¿Estamos normalizando dejar «la puerta abierta» en nuestros entornos de trabajo?

En mi día a día, reflexiono mucho sobre cómo gestionamos la seguridad de los datos en el ámbito profesional. A menudo pensamos en la ciberseguridad como un escudo contra ataques sofisticados de esos de las películas de Hollywood, pero la realidad, como solemos ver casi a diario, es que las mayores vulnerabilidades nacen de nuestros hábitos más cotidianos.

Hablo de ese «cóctel» de pequeños riesgos que todos hemos visto alguna vez:

1️⃣ La «WhatsAppización» laboral: Perdón por el «palabro», pero es lo mejor para representarlo. Utilizar canales de mensajería personales para compartir información sensible, contratos o datos de clientes, no es para nada una buena idea. El dato sale del control de la empresa y se mezcla con el entorno personal. Admite que alguna vez, has mandado lo que no debías a otra persona o grupo y has tenido que borrar a toda velocidad el mensaje…

2️⃣ Sesiones abiertas en equipos compartidos: O sea, dejar perfiles de Google, Microsoft o navegadores iniciados en ordenadores comunes entre empleados. Es el equivalente digital a dejar las llaves puestas en la cerradura por fuera.

3️⃣ El peligro del «icono del ojo»: Ya lo he comentado más veces. Confiar las contraseñas al gestor por defecto del navegador en equipos compartidos, donde cualquiera con tres clics puede verlas en texto plano. Si a eso le sumamos la reutilización de claves en diferentes plataformas… el riesgo se multiplica exponencialmente.

La respuesta más común cuando se habla de esto suele ser: «Bueno, pero si aquí nos conocemos todos» o «¿Quién me va a hackear a mí?».

Pero aquí, la ciberseguridad no va de desconfiar de los compañeros. Va de entender que no buscan nuestra identidad, sino nuestros accesos. Que una cuenta corporativa es la puerta de entrada para campañas de phishing, suplantaciones o pérdidas de información que pueden costar muy caras, tanto a nivel personal, reputacional e incluso legal.

Proteger los datos no es paranoia, es responsabilidad profesional. Gestores de contraseñas dedicados (como Bitwarden o 1Password), bloquear la pantalla al levantarse (𝚆𝚒𝚗 + 𝙻 / 𝙲𝚖𝚍 + 𝙲𝚝𝚛𝚕 + 𝚀) y separar los canales de comunicación son pasos mínimos que marcan la diferencia.

La tecnología avanza rápido, pero el eslabón más crítico, una vez más, seguimos siendo nosotros.
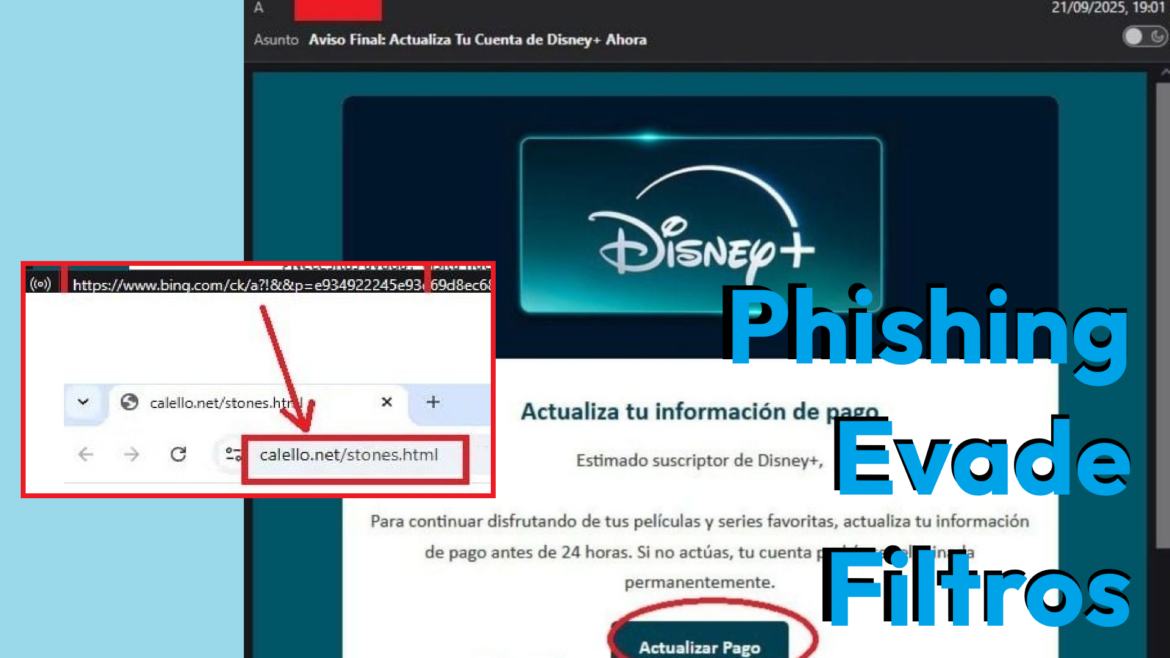
Un Phishing muy real que Evade nuestros Filtros 1024 640 juangmuelas
Phishing evade filtros

Un Phishing muy real que Evade nuestros Filtros

He visto, a través de una imagen compartida por un compañero en un curso, una táctica de phishing particularmente avanzada y sutil, que para mí, merece nuestra atención.
Va más allá de los correos mal redactados y busca activamente eludir nuestras defensas de seguridad.

🔎 La Técnica: Re-dirección a través de Servicios Legítimos. Esta variante, utiliza la vulnerabilidad de Re-dirección Abierta («Open Redirect» o «Link Shortening/Wrapping») de servicios de confianza (como puede ser un enlace de Bing, Google u otros dominios de alta reputación) para ocultar la URL maliciosa de destino.

🕵🏼‍♀️ ¿Cómo funciona?: El atacante incrusta un enlace que comienza con un dominio de alta reputación (ej. 𝚋𝚒𝚗𝚐.𝚌𝚘𝚖/𝚛𝚎𝚍𝚒𝚛𝚎𝚌𝚝?𝚞𝚛𝚕= o mejor todavía, ej. 𝚋𝚒𝚗𝚐.𝚌𝚘𝚖/?𝚞𝚛𝚕=..).
El uso del enlace de Bing actúa como una capa de ocultación (cloaking). El usuario solo ve el «anzuelo» seguro (Bing) antes de hacer clic, pero el destino real es la «trampa» (el sitio web comprometido).

Este dominio legítimo es automáticamente permitido por muchos filtros de seguridad y gateways de correo electrónico, ya que el dominio principal, como parece lógico, es inofensivo.
Al hacer clic, el servicio legítimo ejecuta la redirección a la URL proporcionada en el parámetro (url=), que es el sitio de phishing real.
Así, el atacante se beneficia de la confianza y alta reputación de estas grandes marcas para sortear las primeras capas de protección y engañarnos.

🧱🛡️Cómo Proteger a tu Equipo y a tu Organización:
Esta técnica es un recordatorio de que la Ingeniería Social está siendo nuestra vulnerabilidad más grande.

1️⃣ Verifica el Destino Real (¡La Clave!): Siempre, siempre, pasa el cursor por encima del enlace (sin hacer clic). No mires solo lo que pone al inicio, sino el destino final que muestra la URL completa. Busca parámetros como 𝚞𝚛𝚕=, 𝚛𝚎𝚍𝚒𝚛𝚎𝚌𝚝=, 𝚐𝚘𝚝𝚘= 𝚘 𝚕𝚒𝚗𝚔=  dentro del dominio legítimo.

2️⃣Actitud Crítica ante la Urgencia: Los correos de phishing casi siempre exigen una acción urgente (actualizar contraseña, pago inminente, desactivación de cuenta). Cuestiona esta urgencia y verifica la petición directamente en la web oficial (escribiendo la dirección) o contactando por canales conocidos.

3️⃣Formación Continua: Es vital educar para que no confiar ciegamente en el nombre de dominio inicial de un enlace, especialmente si el correo en sí es sospechoso.

Mantenerse informado sobre estas evoluciones tácticas no es solo para un equipo de IT, es una responsabilidad colectiva. La mejor herramienta contra el phishing sigue siendo una mente crítica y vigilante💪🏼.

Puedes leer más detalles sobre cómo funciona y cómo se explota:
CWE-601: URL Redirection to Untrusted Site (‘Open Redirect’) (MITRE)

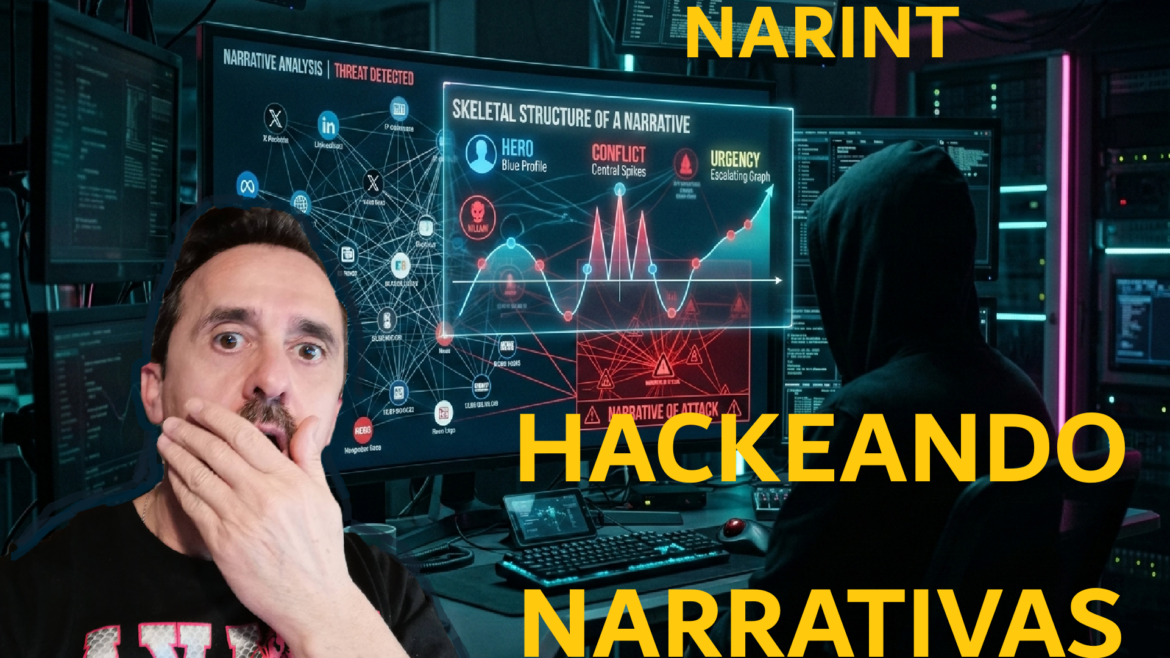
¿Te andan hackeando el ordenador… o te hackean la historia? 1024 640 juangmuelas
Narint - hackeando narrativas

¿Te andan hackeando el ordenador… o te hackean la historia?

Seguro que conoces el OSINT. Ya has visto o sabes como rastrear una IP, verificar un dominio y encontrar metadatos. Pero, ¿conoces el (la 😁) NARINT?

En estas semanas estamos viendo en distintas redes sociales como emerge este término entre algunas grandes publicaciones de personas y actores relevantes del sector, con diversos artículos en la red.

Así que me he lanzado a la piscina.

En mi último vídeo analizo la Inteligencia Narrativa (Narrative Intelligence), el «cerebro» que procesa lo que el OSINT recolecta.

Mientras que el OSINT nos da los datos, la NARINT nos explica qué historia nos están intentando vender.

En ciberseguridad y campañas de desinformación, el atacante no siempre busca una vulnerabilidad en tu software; busca una vulnerabilidad en tu narrativa personal e intenta explotarla de mil maneras.

En este vídeo descubrirás:
✅ Qué es exactamente la Inteligencia Narrativa y por qué es el complemento perfecto de OSINT.
✅ Cómo los ingenieros sociales usan «guiones» de miedo y urgencia para saltarse tu lógica.
✅ Un ejemplo práctico de cómo usar un Firewall Narrativo para no caer en trampas digitales (y te lo dejo como doc en esta publicación 🤗).

Si eres desarrollador, analista o simplemente alguien que quiere entender cómo se manipula la opinión pública y la seguridad hoy en día, este concepto te va a volar la cabeza. 🧠💥

👇 Mira el vídeo completo aquí: Cómo hackear la mente con NARINT.

¿Habías oído hablar del NARINT antes? Si estás en mi red, seguro que si, pero sino es el caso, ¿a qué esperas para seguirme 😎?.

¿Por qué el mejor activador de Windows es, sorprendentemente, Open Source y transparente? 1024 558 juangmuelas
portada massgrave

¿Por qué el mejor activador de Windows es, sorprendentemente, Open Source y transparente?

Estoy en medio de unas formaciones acerca de competencias digitales. Y los sistemas operativos, son una conversación segura cuando entra Windows y su licencia en escena. Eso, me recordó una publicación de un video donde analizaba a fondo la ingeniería detrás de MAS (Microsoft Activation Scripts) y el famoso script de massgrave.

Como desarrollador, lo que más me sorprendió no es que «funcione», sino CÓMO lo hace.

A diferencia de los activadores de hace una década, que eran cajas negras envueltas en ejecutables y llenas de falsos positivos (o troyanos reales), aquí estamos ante una pieza de automatización de sistemas brillante.

En ese vídeo analizo los tres pilares que lo cambian todo:

1️⃣ HWID (Digital License): No «crackea» nada. Utiliza un ataque de retransmisión de confianza con el ejecutable legítimo 𝚐𝚊𝚝𝚑𝚎𝚛𝚘𝚜𝚜𝚝𝚊𝚝𝚎[.]𝚎𝚡𝚎 de Microsoft para conseguir una licencia digital genuina vinculada a la placa base.

2️⃣ Ohook & DLL Hijacking: Para Office, utilizan una técnica clásica de inyección de una 𝚟𝚎𝚛𝚜𝚒𝚘𝚗[.]𝚍𝚕𝚕 en la carpeta raíz. Es una solución no destructiva, aunque persistente, que intercepta las llamadas de licencia localmente.

3️⃣ La paradoja de Microsoft: ¿Por qué no lo bloquean? Me da la sensación de que entre el riesgo de romper compatibilidades (el temido «DLL Hell») y la estrategia de mantener al usuario dentro de su ecosistema. Aunque sea «pirata», Microsoft parece haber decidido que MAS es un mal menor.

4️⃣ Riesgos: Estamos «sorteando» a nuestros antivirus con excepciones y la «supply chain» es un vector a tener en cuenta.

Lo que más valoro como profesional es la auditabilidad. Poder leer cada línea de PowerShell y Batch, verificar el hash SHA-256 antes de ejecutar y ver que no hay apenas ofuscación (en los links puede observarse algo de base64 que no tiene detrás nada extraño), es un soplo de aire fresco en este mundillo.

Fueron sin duda, unas horas muy interesantes, que solo me han aportado tranquilidad si necesitara volver a utilizar este script (y de paso, os puedo ahorrar el «trabajillo») 😁.

¿Habéis analizado alguna vez el código de estas herramientas? ¿Creéis que Microsoft terminará por cerrar el grifo o les conviene esta «puerta entreabierta» para no perder cuota de mercado frente a alternativas Open Source?

Os dejo mi análisis detallado aquí: Massgrave Explicado

Nuevo año y nuevos retos con el canal de YouTube 1024 576 juangmuelas
Portada canal Jagmolardev

Nuevo año y nuevos retos con el canal de YouTube

Estrenamos  las publicaciones del 2026 y, tras reflexionar sobre los proyectos del año pasado, he decidido que una de mis prioridades será seguir fortaleciendo la comunidad en mi canal de YouTube: @jagmolardev.

Si algo he aprendido como desarrollador y docente, es que el conocimiento que no se comparte se estanca. Por eso, mi canal se ha convertido en el cuaderno de bitácora donde documento mis experimentos con IA, análisis de datos y arquitectura web.

¿Qué vas a encontrar en el canal?

He organizado el contenido para que, seas de un perfil técnico o un curioso digital, encuentres valor real:

  • Inteligencia Artificial y Machine Learning: Desde explicaciones conceptuales (como el algoritmo KNN) hasta implementaciones prácticas de Prompt Engineering.

  • Desarrollo Web Real: No solo teoría; comparto el «detrás de las cámaras» de proyectos reales, flujos de trabajo en diseño y desarrollo.

  • Ciberseguridad y Big Data: Píldoras sobre cómo gestionar datos de forma masiva y, sobre todo, segura.

  • Productividad y Herramientas Digitales: Videos con los que mejorar tus competencias digitales.

«Mi objetivo es democratizar conceptos complejos de la tecnología actual y hacerlos accesibles para quienes, como yo, nunca dejan de aprender.»

Mis vídeos recomendados para empezar el año

Si acabas de llegar, te sugiero echar un vistazo a estas listas de reproducción:

Tutoriales y Fundamentos de Ciberseguridad  

 Desarrollo Web y Programación Segura  

¡Únete a la comunidad!

Te invito a suscribirte y, sobre todo, a participar en los comentarios. Me encanta debatir sobre nuevas herramientas o resolver dudas de los tutoriales.

Acceder al Canal de YouTube @jagmolardev

Espero que os guste el canal y os sea tan de utilidad como han sido muchos otros para mi.

Jag Molar

Resumen de privacidad

Esta web utiliza cookies para que podamos ofrecerte la mejor experiencia de usuario posible. La información de las cookies se almacena en tu navegador y realiza funciones tales como reconocerte cuando vuelves a nuestra web o ayudar a nuestro equipo a comprender qué secciones de la web encuentras más interesantes y útiles.