


Un Phishing muy real que Evade nuestros Filtros
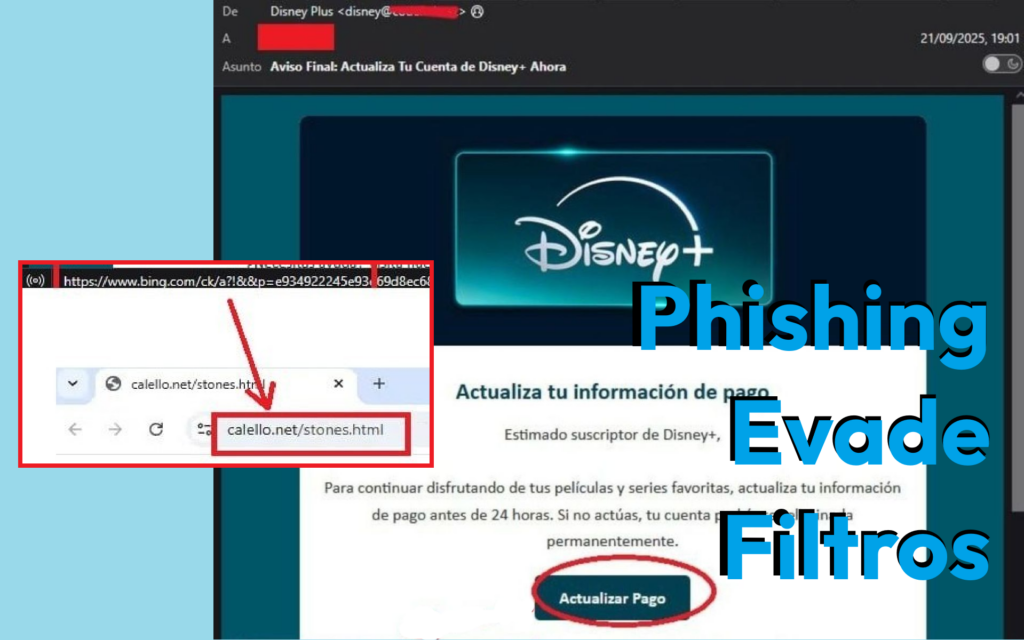
He visto, a través de una imagen compartida por un compañero en un curso, una táctica de phishing particularmente avanzada y sutil, que para mí, merece nuestra atención.
Va más allá de los correos mal redactados y busca activamente eludir nuestras defensas de seguridad.
🔎 La Técnica: Re-dirección a través de Servicios Legítimos. Esta variante, utiliza la vulnerabilidad de Re-dirección Abierta («Open Redirect» o «Link Shortening/Wrapping») de servicios de confianza (como puede ser un enlace de Bing, Google u otros dominios de alta reputación) para ocultar la URL maliciosa de destino.
🕵🏼♀️ ¿Cómo funciona?: El atacante incrusta un enlace que comienza con un dominio de alta reputación (ej. 𝚋𝚒𝚗𝚐.𝚌𝚘𝚖/𝚛𝚎𝚍𝚒𝚛𝚎𝚌𝚝?𝚞𝚛𝚕= o mejor todavía, ej. 𝚋𝚒𝚗𝚐.𝚌𝚘𝚖/?𝚞𝚛𝚕=..).
El uso del enlace de Bing actúa como una capa de ocultación (cloaking). El usuario solo ve el «anzuelo» seguro (Bing) antes de hacer clic, pero el destino real es la «trampa» (el sitio web comprometido).
Este dominio legítimo es automáticamente permitido por muchos filtros de seguridad y gateways de correo electrónico, ya que el dominio principal, como parece lógico, es inofensivo.
Al hacer clic, el servicio legítimo ejecuta la redirección a la URL proporcionada en el parámetro (url=), que es el sitio de phishing real.
Así, el atacante se beneficia de la confianza y alta reputación de estas grandes marcas para sortear las primeras capas de protección y engañarnos.
🧱🛡️Cómo Proteger a tu Equipo y a tu Organización:
Esta técnica es un recordatorio de que la Ingeniería Social está siendo nuestra vulnerabilidad más grande.
1️⃣ Verifica el Destino Real (¡La Clave!): Siempre, siempre, pasa el cursor por encima del enlace (sin hacer clic). No mires solo lo que pone al inicio, sino el destino final que muestra la URL completa. Busca parámetros como 𝚞𝚛𝚕=, 𝚛𝚎𝚍𝚒𝚛𝚎𝚌𝚝=, 𝚐𝚘𝚝𝚘= 𝚘 𝚕𝚒𝚗𝚔= dentro del dominio legítimo.
2️⃣Actitud Crítica ante la Urgencia: Los correos de phishing casi siempre exigen una acción urgente (actualizar contraseña, pago inminente, desactivación de cuenta). Cuestiona esta urgencia y verifica la petición directamente en la web oficial (escribiendo la dirección) o contactando por canales conocidos.
3️⃣Formación Continua: Es vital educar para que no confiar ciegamente en el nombre de dominio inicial de un enlace, especialmente si el correo en sí es sospechoso.
Mantenerse informado sobre estas evoluciones tácticas no es solo para un equipo de IT, es una responsabilidad colectiva. La mejor herramienta contra el phishing sigue siendo una mente crítica y vigilante💪🏼.
Puedes leer más detalles sobre cómo funciona y cómo se explota:
CWE-601: URL Redirection to Untrusted Site (‘Open Redirect’) (MITRE)

Dejar una Respuesta